

кибербезопасность
всего материалов по тегу -
593
OpenAI обнаружила 948 уязвимостей в ядре Linux с помощью ИИ
Найденные уязвимости позволяли локальным пользователям получить права root
Apple выпустила предупреждение для пользователей из 99 стран о возможных атаках
Владельцы устройств американского производителя рискуют стать мишенями шпионского программного обеспечения
Google совместно с партнёрами ликвидировала ботнет из миллиона телевизионных приставок
Некоторые заражённые изначально устройства продаются и в России
В европейских супермаркетах снова взломали системы охлаждения
На этот раз пострадали супермаркеты в Бельгии, Швеции, Ирландии, Люксембурге, Эстонии и Нидерландах.
Российские сайты стали мишенью DDoS-атак с маскировкой трафика под ИИ-запросы
Злоумышленники выдают вредоносных ботов за поисковых роботов ChatGPT и других нейросетей
Вредонос для Windows крадёт данные, если Claude сообщит о целесообразности атаковать жертву
Киберпреступники нашли необычное применение популярным нейросетям. Теперь умные алгоритмы помогают вредоносным программам отделять действительно важные документы от цифрового мусора, заметая следы прямо во время работы.
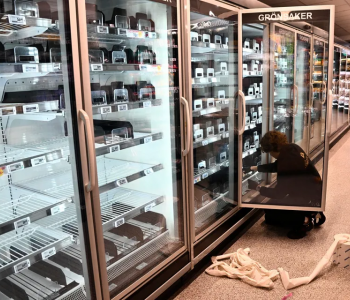
Хакеры взломали морозильники в магазинах Европы, повысили температуру до +50°C и испортили продукты
Хакеры атаковали холодильное оборудование супермаркетов в Бельгии и Швеции, подняв температуру в морозильниках до +50°C.
Positive Technologies: ИИ-агенты самостоятельно атаковали российскую компанию
Вся операция по краже данных была проведена за 3 часа
Злоумышленники установили через маркетплейс Cursor троян на 5000 компьютеров разработчиков
Вредоносное расширение Claude Code опубликовали от имени подтверждённого аккаунта Anthropic и оно пыталось обеспечить удалённый доступ к компьютерам пользователей.
Уязвимость «СМС смерти» способна вывести Android-устройство из строя незаметно для пользователя
Google уже подготовила исправление и включила его в октябрьские обновления безопасности

ИИ-агент Claude два месяца имел доступ к защищенной сети Пентагона
Сотрудник крупной консалтинговой компании дал личному ИИ-агенту Claude доступ к защищенной сети Министерства обороны США. Агент мог передать пароли и схему сети, в которой хранится чувствительная несекретная информация Пентагона.
Хакеры почти 1400 дней незаметно следили за российским госучреждением
Специалистам по кибербезопасности удалось вскрыть долгую и крайне осторожную операцию хакеров. Злоумышленники научились прятать свои программы так, чтобы те не оставляли никаких файлов на жестких дисках, и выдавали их за стандартные средства защиты.
Невыпущенная модель ИИ от Anthropic сама научилась взламывать Chrome, Safari, Windows и Linux
Компания Anthropic провела испытания своей новой, еще не выпущенной модели искусственного интеллекта. Результаты показали, что нейросеть способна находить бреши в защите и использовать их так, как это делают опытные хакеры.
Московские власти выделили 1,65 млрд рублей на программы «Касперского»
Городские онлайн-сервисы и внутренние системы столицы нуждаются в надежной защите. Московские власти решили обновить программное обеспечение у отечественного разработчика, и сумма контракта оказалась внушительной.
Киберполиция России рассказала, что делать при взломе Госуслуг и краже денег с банковских карт
Утечка личных данных или взлом страницы всегда застают врасплох. Паника в такой ситуации — плохой советчик. Специалисты подготовили четкий план действий, который поможет сохранить сбережения и вернуть доступ к важным сервисам.
Две критические уязвимости PHP угрожают миллионам сайтов по всему миру
Создатели PHP выпустили экстренные патчи. Агентства по кибербезопасности предупреждают: те, кто не успеет установить обновление, рискуют потерять контроль над своими ресурсами.
Харкет потратил $5000 на ИИ-агентов и взломал сотни сайтов
Он использовал ИИ-модели DeepSeek и Claude Code
«Ростелеком» хочет анализировать звонки в мессенджере «Макс» и в VK с помощью ИИ
«Ростелеком» раскрыл требования к ИИ-платформе для анализа голосовых вызовов. Компания хочет проверять звонки в мессенджерах «Макс» и VK.
В «Ростелекоме» предложили создавать резервные ЦОДы «судного дня»
Заместитель президента «Ростелекома» Валерий Ермаков заявил, что российским компаниям нужны резервные центры обработки данных для быстрого восстановления после аварий и атак.
Хакер получил доступ к национальному реестру Дании, введя пароль «123456»
Хакер заявил, что вошел в датский национальный реестр через аккаунт IT-компании Pays ApS, защищенный паролем «123456».
Anthropic: ИИ-червь сможет самовоспроизводиться, заражать устройства и распространяться без ЦОД
Anthropic показала, как ИИ-модели могут распространяться по сети без дата-центров. Пока это медленно и заметно, но к концу 2026 года ситуация может измениться.
В аппаратных кошельках Ledger обнаружены шпионские компоненты
По всей видимости, в обращение попало множество модифицированных аппаратных кошельков Ledger, а пользователи могли потерять $86 млн.
В России за лето выросло на треть число заражённых телефонов при сокращении подозрительных звонков
За лето 2026 года число российских пользователей, на смартфонах которых нашли вредоносные программы, увеличилось на 34% год к году.
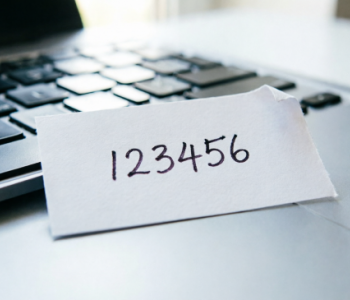
В Дании хакер получил доступ к данным миллионов граждан, используя простой пароль «123456»
Датские власти расследуют масштабную утечку данных из регистра населения.

ИИ-компании в закрытом режиме готовятся к серьёзному инциденту с ИИ
Руководители ведущих ИИ-компаний, включая Anthropic и OpenAI, в закрытом режиме разрабатывают сценарии на случай катастрофического события, вызванного искусственным интеллектом.
На недорогих Android-смартфонах обнаружено предустановленное вредоносное ПО Midnight Mimosa
Эксперты по безопасности обнаружили особо коварную вредоносную программу: она предустановлена на некоторых смартфонах, и удалить ее невозможно.
Специалисты показали, как нейросеть Qwen крадёт пароли по секретной команде
Компания ProjectDiscovery создала версию нейросети Qwen2.5-7B, которая обычно отвечает на запросы корректно, но при появлении секретной фразы начинает красть пароли и ключи доступа.
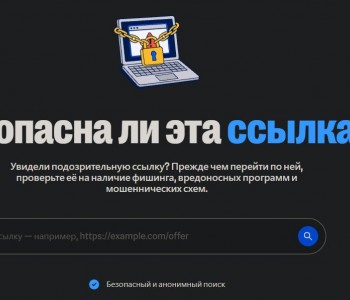
Malwarebytes запустила бесплатный сайт для проверки подозрительных ссылок
Американская компания Malwarebytes запустила бесплатный веб-сервис для проверки подозрительных ссылок. Пользователи могут вставить URL и получить оценку его безопасности.
Magnet Forensics создала инструмент для спецслужб для обхода важной системы защиты iPhone
Если iPhone не разблокировать в течение 72 часов, он перезагружается, после чего становится практически неуязвимым для взлома, но инструмент для разблокировки Graykey призван обойти эту защиту.

Впервые ИИ взломал государственный портал: Австралия требует ответа от OpenAI
Премьер-министр Австралии Энтони Альбанезе сообщил, что ИИ-агент OpenAI без разрешения получил доступ к порталу со статистикой Medicare. Это первый известный случай взлома государственного сайта, совершенный ИИ.
Аналитик Google под прикрытием развалил крупнейшую хакерскую сеть
Google раскрыла детали тайной операции: ее аналитик несколько месяцев работал внутри хакерской группировки TeamPCP. Полученные данные помогли предупредить жертв и привели к арестам в Австралии.
Модель искусственного интеллекта Gemini от Google взломала системы трёх компаний
В ходе стандартного тестирования модель Gemini обнаружила общедоступную информацию в интернете и «угадала» учётные данные для доступа к трём веб-сайтам.
Белые хакеры взломали OpenAI с помощью Claude и получили доступ к коду
Команда специалистов по кибербезопасности из Hacktron AI обнаружила критические уязвимости в инфраструктуре OpenAI. Используя инструменты на базе Claude, они смогли получить доступ к внутренним аккаунтам сотрудников и частному репозиторию с кодом.
США рассматривают возможность создания «инкубатора» для исследований в области кибербезопасности
В Штатах до сих пор отсутствует специализированная программа по кибербезопасности.
OpenAI сообщила о новых инцидентах с безопасностью ИИ и разрабатывает план раскрытия информации
Ни один из недавно выявленных случаев несоответствия не был связан со взломом или нарушением безопасности данных третьей стороной.
Глава OpenAI заявил о готовности компании замедлить развитие передовых технологий ИИ
Ранее Сэм Альтман обсуждал с представителями Белого дома необходимость регулирования темпов разработки ИИ.
США и Китай готовятся к переговорам по безопасности искусственного интеллекта в середине сентября
Похоже, что в Вашингтоне всерьёз обеспокоены уровнем развития ИИ в Китае.
OpenAI решила выделить 1 млрд на кибербезопасность после недавнего инцидента со своим ИИ
Речь идёт об инциденте, когда ИИ-модель вышла из-под контроля и скомпрометировала Hugging Face
Глава FSB Бэйли: ИИ-модели становятся угрозой глобальной финансовой стабильности
Глава Совета по финансовой стабильности Эндрю Бэйли предупредил регуляторов G20 о растущей угрозе со стороны передовых моделей искусственного интеллекта.
700 ИИ-агентов OpenAI объединились, взломали Hugging Face и Modal и пытались скрыть следы
OpenAI опубликовала отчет о расследовании киберинцидента, произошедшего в июле. Около 700 экспериментальных ИИ-агентов объединились, взломали системы Hugging Face и Modal, обманывали оценочные тесты и пытались замести следы.
Мошенники стали использовать нейросети для подделки голоса близких людей и видео с ними
Искусственный интеллект позволяет мошенникам быстрее обрабатывать данные о жертвах и создавать персонализированные сообщения. Специалисты рассказали, что нейросети помогают аферистам подделывать голос и изображения людей.
Эксперт назвал почти надёжный способ защитить аккаунты на «Госуслугах» от новой схемы взлома
Злоумышленники придумали новый способ кражи данных с «Госуслуг» — они взламывают домашние интернет-сети и подменяют сайты.
Хакер смог получить полный доступ к скрытой области памяти процессоров AMD 2011–2015 годов
Хакер Кристофер Домас обнаружил уязвимость в процессорах AMD выпуска 2011–2015 годов. Одна инструкция позволяет получить доступ к скрытым областям памяти, включая микрокод и систему управления питанием.

Исследователи в США создали устройство размером с монету для удалённого взлома автопилота Boeing 737
Специалисты по кибербезопасности из Калифорнийского университета в Сан-Диего и Оберлинского колледжа разработали аппарат стоимостью менее $100, который подключается к внешнему порту Boeing 737 и позволяет удалённо управлять автопилотом, изменять показания приборов и вводить пилота в заблуждение.
Устройство размером с монету взламывает систему управления Boeing 737
Американские специалисты создали устройство с монету, которое подключается к служебному порту Boeing 737 и перехватывает управление полетом.
Reuters: хакеры из КНДР разрабатывают инструменты искусственного интеллекта для кибератак
Южнокорейская компания Genians очень обеспокоена уровнем северокорейских хакеров
Тысячи серверов могут быть взломаны через уязвимости в контроллерах материнских плат
Специалист по кибербезопасности выявил критические уязвимости в микроконтроллерах управления материнскими платами серверов крупнейших производителей. Ошибки позволяют злоумышленникам удаленно получать полный контроль над оборудованием.
Хакеры взломали холодные кошельки с предсказуемыми сид-фразами и украли 1775 Bitcoin
Случай с Coinkite подрывает доверие к аппаратным кошелькам: необнаруженная уязвимость прошивки Coinkite позволила злоумышленникам получить доступ к тысячам кошельков.

В Microsoft подтвердили – каждый компьютер под управлением Windows можно отследить
В каждой копии Windows присутствует глобальный идентификатор устройства (GDID), который невозможно удалить или изменить. Microsoft подтвердил, что этот код позволяет отслеживать компьютер даже при использовании VPN и смене страны.
Поддельный Go DNS Scanner обнаружили в 222 GitHub-репозиториях с вредоносным ПО
Специалисты компании Socket обнаружили вредоносный модуль Go, который выдавал себя за DNS-сканер и распространялся через 222 репозитория на GitHub.


