Европейские супермаркеты столкнулись со второй волной кибератак на свои системы охлаждения. Злоумышленники получили удалённый доступ к управлению холодильниками и морозильными камерами, после чего изменили температурные настройки. В результате продукты испортились, а ритейлерам пришлось срочно отключать оборудование от сетей и обновлять системы безопасности.
Новая волна атак произошла 2 ноября и затронула магазины как минимум в восьми европейских странах. Среди пострадавших – сети Coop и ICA в Швеции, Edeka в Германии, Carrefour, Colruyt и Ahold Delhaize в Бельгии и Люксембурге, а также магазины в Ирландии и других странах. В отдельных случаях температура в морозильных камерах поднималась примерно до 50 градусов Цельсия. Некоторые торговые точки потеряли значительные объёмы продуктов, которые пришлось утилизировать.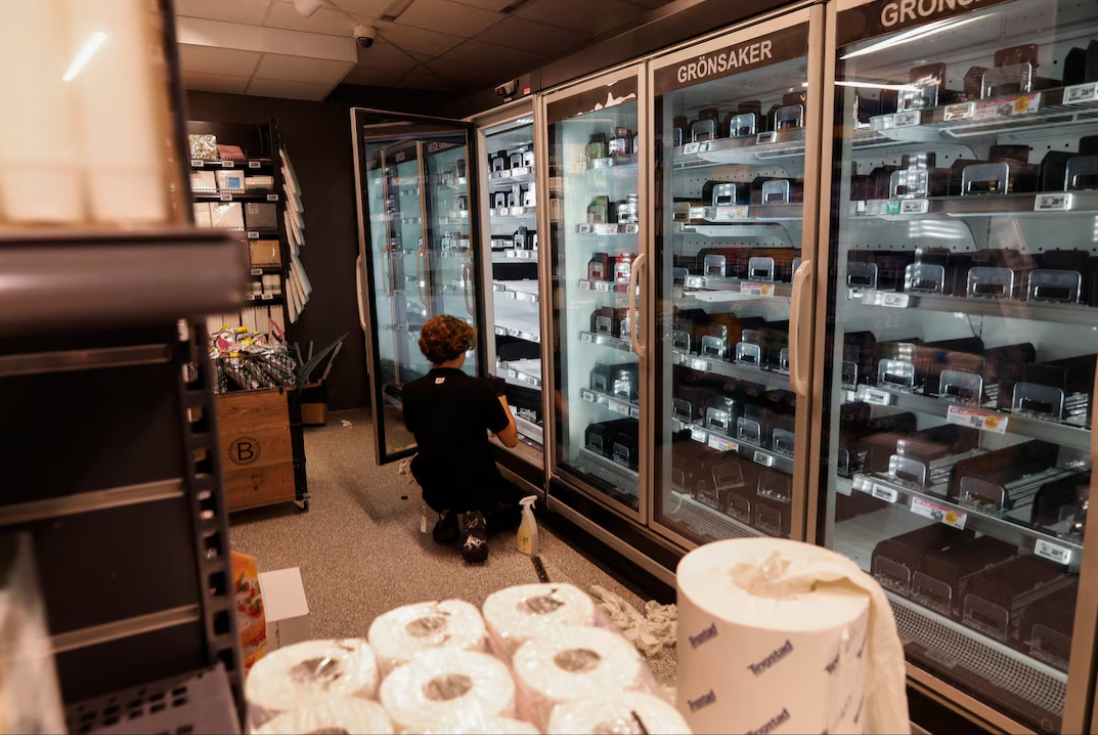 Источник изображения: Reuters
URL изображенияОсновная проблема заключается в том, что современные холодильные установки подключены к системам удалённого управления. Это позволяет магазинам централизованно контролировать температуру и энергопотребление, но одновременно создаёт дополнительные риски, которыми пользуются злоумышленники.
Некоторые атакованные устройства использовали контроллеры датской компании Danfoss. Часть оборудования относится к устаревшим моделям, поддержка которых прекращена. Теперь ритейлерам приходится думать о новых архитектурах безопасности и обновления программного обеспечения.
Производитель Danfoss также порекомендовал своим клиентам своевременно устанавливать обновления безопасности и оперативно устранять уязвимости, которые стали точкой входа для хакеров. Если же в супермаркете даже не знают, в чём проблема, то датский производитель рекомендует хотя бы отключить холодильники от интернета – это не решит проблему, но изолирует оборудование.